Domain projektlaufzeit.de kaufen?
Wir ziehen mit dem Projekt
projektlaufzeit.de um.
Sind Sie am Kauf der Domain
projektlaufzeit.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain projektlaufzeit.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Wie können effektive Zeitmanagement-Strategien in einem Projektteam implementiert werden, um die Projektzeit optimal zu nutzen?
Effektive Zeitmanagement-Strategien können in einem Projektteam implementiert werden, indem klare Ziele und Meilensteine festgelegt werden, regelmäßige Kommunikation und Teammeetings stattfinden und Prioritäten gesetzt werden. Außerdem kann die Verwendung von Tools wie Projektmanagement-Software und Zeiterfassungssystemen helfen, die Projektzeit optimal zu nutzen. Es ist wichtig, dass alle Teammitglieder ihre Aufgaben und Verantwortlichkeiten kennen und effizient zusammenarbeiten, um Zeitverschwendung zu vermeiden. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Der Zeitplan, Belletristik von Michel ButorButor, Michel Michel Butor, geboren 1926, ist einer der bedeutenden französischen Schriftsteller des 20. Jahrhunderts. Er studierte Philosophie und lehrte an Hochschulen in Kairo, Manchester, Saloniki und Genf. Sein vielschichtiges Werk, mit dem er den Nouveau Roman mitbegründete, wurde unter anderem mit dem Prix Renaudot ausgezeichnet. Ritte, Jürgen Jürgen Ritte, 1956 geboren, ist Direktor des germanistischen Instituts an der Université de la Sorbonne Nouvelle. Er gibt die deutsche Ausgabe der Korrespondenz Marcel Prousts heraus. 2013 wurde ihm der Eugen-Helmlé-Übersetzerpreis zugesprochen. Ritte lebt in Paris.28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
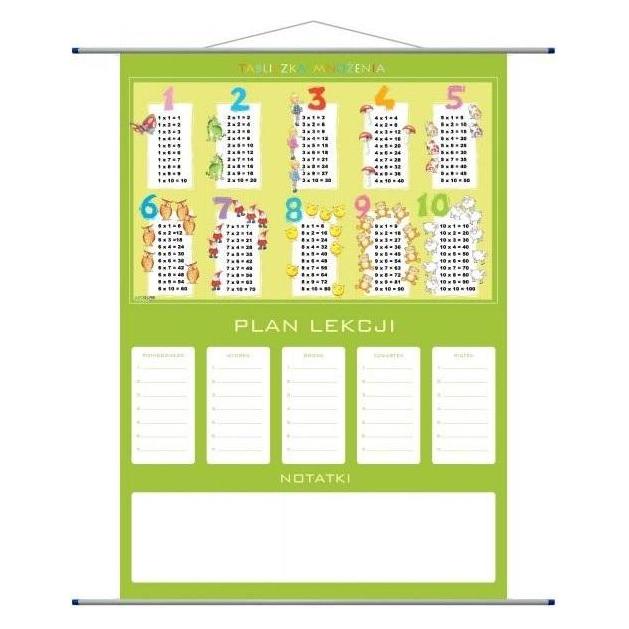
Artglob Unterrichtsplan – Einmaleins, Edu-Zeitplan. (Deutsch)Ein Unterrichtsplan – Übungsheft mit dem Einmaleins ist ein Muss für jeden Schüler. Es unterstützt das Lernen auf einfache Weise. Es stellt einzelne mathematische Operationen anschaulich und ansprechend dar. Es ermöglicht Ihnen, den Unterrichtsplan Ihres Kindes übersichtlich festzuhalten. Zusätzlich: Der Unterrichtsplan ist in PVC-Röhren gebunden, laminiert und montagefertig mit Aufhängeöse. Sollten Sie eine andere Bindung wünschen, kontaktieren Sie uns bitte. Wir fertigen gerne eine Sonderanfertigung für Sie an.28,95 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **

Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
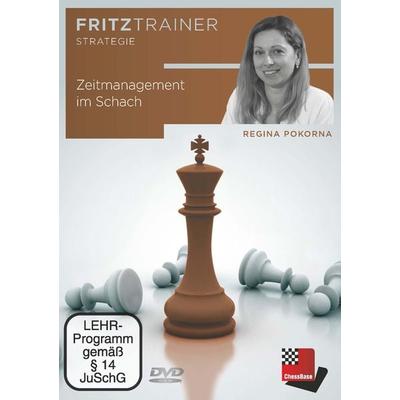
Zeitmanagement im SchachWir Alle Haben Die Übel Der Zeitnot In Unserem Schachleben Schon Erlebt. Die Uhr Tickt, Die Panik Steigt, Und Wir Machen Züge, Die Wir Nicht In Betracht Ziehen Würden, Wenn Wir Mehr Zeit Auf Der Uhr Hätten. Ob Wir Gewinnen Oder Verlieren - All...34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Der Zeitplan, Belletristik von Michel ButorButor, Michel Michel Butor, geboren 1926, ist einer der bedeutenden französischen Schriftsteller des 20. Jahrhunderts. Er studierte Philosophie und lehrte an Hochschulen in Kairo, Manchester, Saloniki und Genf. Sein vielschichtiges Werk, mit dem er den Nouveau Roman mitbegründete, wurde unter anderem mit dem Prix Renaudot ausgezeichnet. Ritte, Jürgen Jürgen Ritte, 1956 geboren, ist Direktor des germanistischen Instituts an der Université de la Sorbonne Nouvelle. Er gibt die deutsche Ausgabe der Korrespondenz Marcel Prousts heraus. 2013 wurde ihm der Eugen-Helmlé-Übersetzerpreis zugesprochen. Ritte lebt in Paris.28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Artglob Unterrichtsplan – Einmaleins, Edu-Zeitplan. (Deutsch)Ein Unterrichtsplan – Übungsheft mit dem Einmaleins ist ein Muss für jeden Schüler. Es unterstützt das Lernen auf einfache Weise. Es stellt einzelne mathematische Operationen anschaulich und ansprechend dar. Es ermöglicht Ihnen, den Unterrichtsplan Ihres Kindes übersichtlich festzuhalten. Zusätzlich: Der Unterrichtsplan ist in PVC-Röhren gebunden, laminiert und montagefertig mit Aufhängeöse. Sollten Sie eine andere Bindung wünschen, kontaktieren Sie uns bitte. Wir fertigen gerne eine Sonderanfertigung für Sie an.28,95 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Wie können effektive Zeitmanagement-Strategien in einem Projektteam implementiert werden, um die Projektzeit optimal zu nutzen?
Effektive Zeitmanagement-Strategien können in einem Projektteam implementiert werden, indem klare Ziele und Meilensteine festgelegt werden, regelmäßige Kommunikation und Teammeetings stattfinden und Prioritäten gesetzt werden. Außerdem kann die Verwendung von Tools wie Projektmanagement-Software und Zeiterfassungssystemen helfen, die Projektzeit optimal zu nutzen. Es ist wichtig, dass alle Teammitglieder ihre Aufgaben und Verantwortlichkeiten kennen und effizient zusammenarbeiten, um Zeitverschwendung zu vermeiden. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
Ähnliche Suchbegriffe für Vulnerabilities
-
KALENDERTAFEL Glasplatte mit 4 Glasclip Planungstafel Zeitplan WeißDiese Kalendertafel von Vinsetto sieht nicht nur gut aus, sondern ist auch noch besonders praktisch. Durch die vier Glasclips lassen sich ganz einfach Notizen an der Glaswand befestigen. Eine zusätzliche Ablage bietet viel Platz für Zubehör. Mit den mitgelieferten Marken lassen sich ganz einfach Notizen auf der Wand hinterlassen. Diese praktische Glastafel von Vinsetto eignet sich für Zuhause, Büros, Schulen und vieles mehr. Beschreibung: ● Das Set beinhaltet eine Kalendertafel, 1 Radiergummi und 4 Marker, ● Die Glastafel lässt sich einfach beschreiben und reinigen, ● Inklusive 4 mitgelieferten Glasklammern, ● Eine integrierte Stiftablage bietet Platz für Zubehör, ● Der Monatsplaner kann als Kalender oder als Familienmemo verwendet werden, ● Sehr praktisch für Büros, Zuhause oder Schulen geeignet, ● Ein rahmenloses Design für eine einfache Reinigung Technische Daten: ● Farbe: Weiß, ● Material: Glasplatte, ● Gesamtmaße: 90B x 60T x 0,2H cm, ● Stifthalter-Größe: 60B x 5T cm, ● Glasklammern Größe: Ø2,5 x 2,7H cm, ● Stiftablage Größe: 45B x 5T cm, Lieferumfang: ● 1 x Kalendertafel, ● 4 x Marker, ● 1 x Radiergummi, ● 1 x Anleitung,66,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.